📋 Quick Summary
In this article:
Why Cyber Security Compliance Matters
Understanding the Compliance Landscape
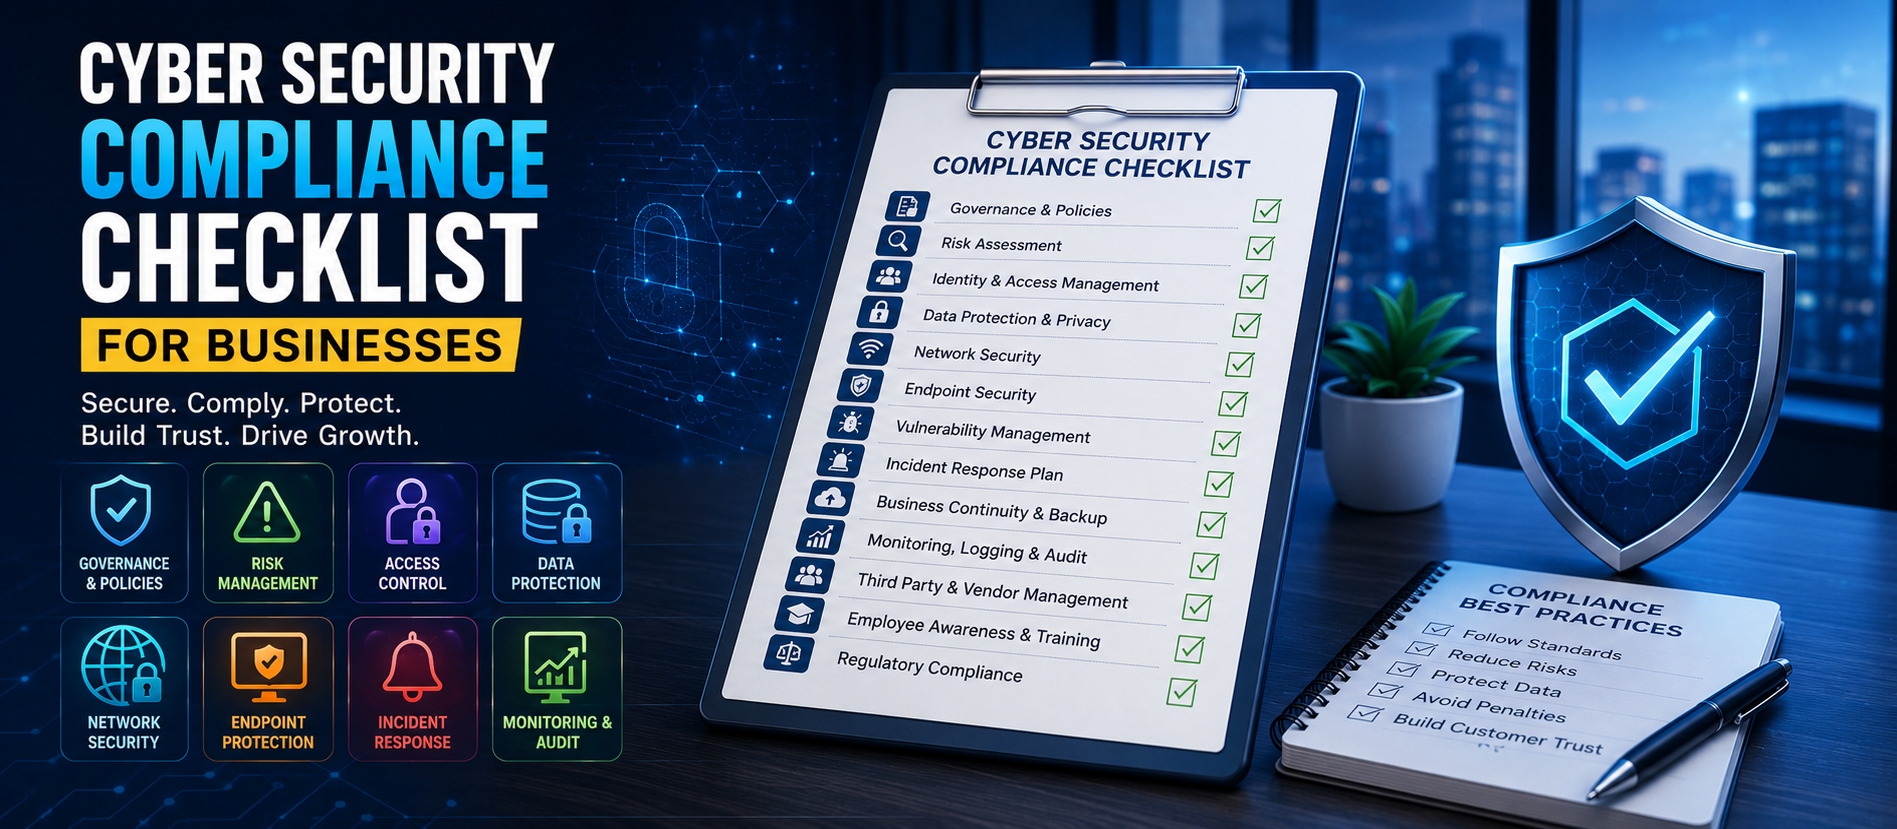
Business Cyber Security Compliance Checklist
1. Governance and Risk Management
2. Identity and Access Management
3. Data Protection
4. Endpoint and Network Security
5. Cloud Security
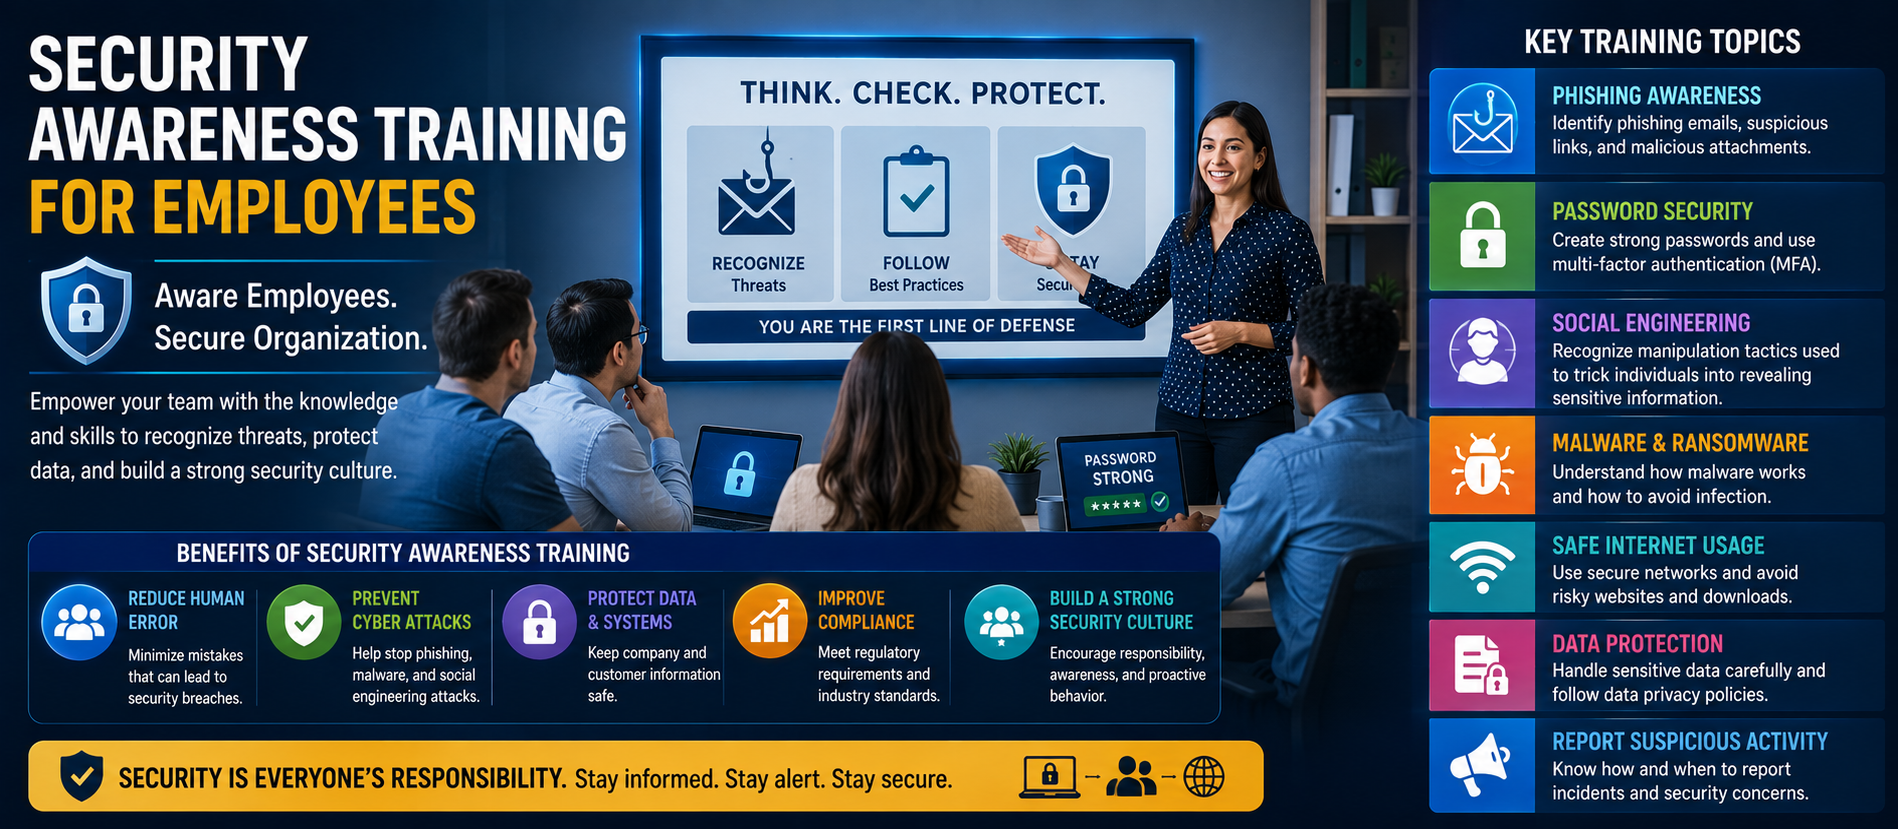
6. Security Awareness Training
7. Incident Response
Cyber security compliance has become a strategic business requirement rather than simply an IT responsibility. Organizations of every size must protect customer information, intellectual property, financial records, employee data, and cloud workloads while complying with industry regulations and contractual obligations. Failure to maintain compliance can result in financial penalties, operational disruption, reputational damage, and increased cyber risk.
Why Cyber Security Compliance Matters
- Protects sensitive customer and business data.
- Reduces the likelihood of cyber attacks.
- Supports legal and regulatory obligations.
- Builds customer and partner trust.
- Improves operational resilience.
Understanding the Compliance Landscape
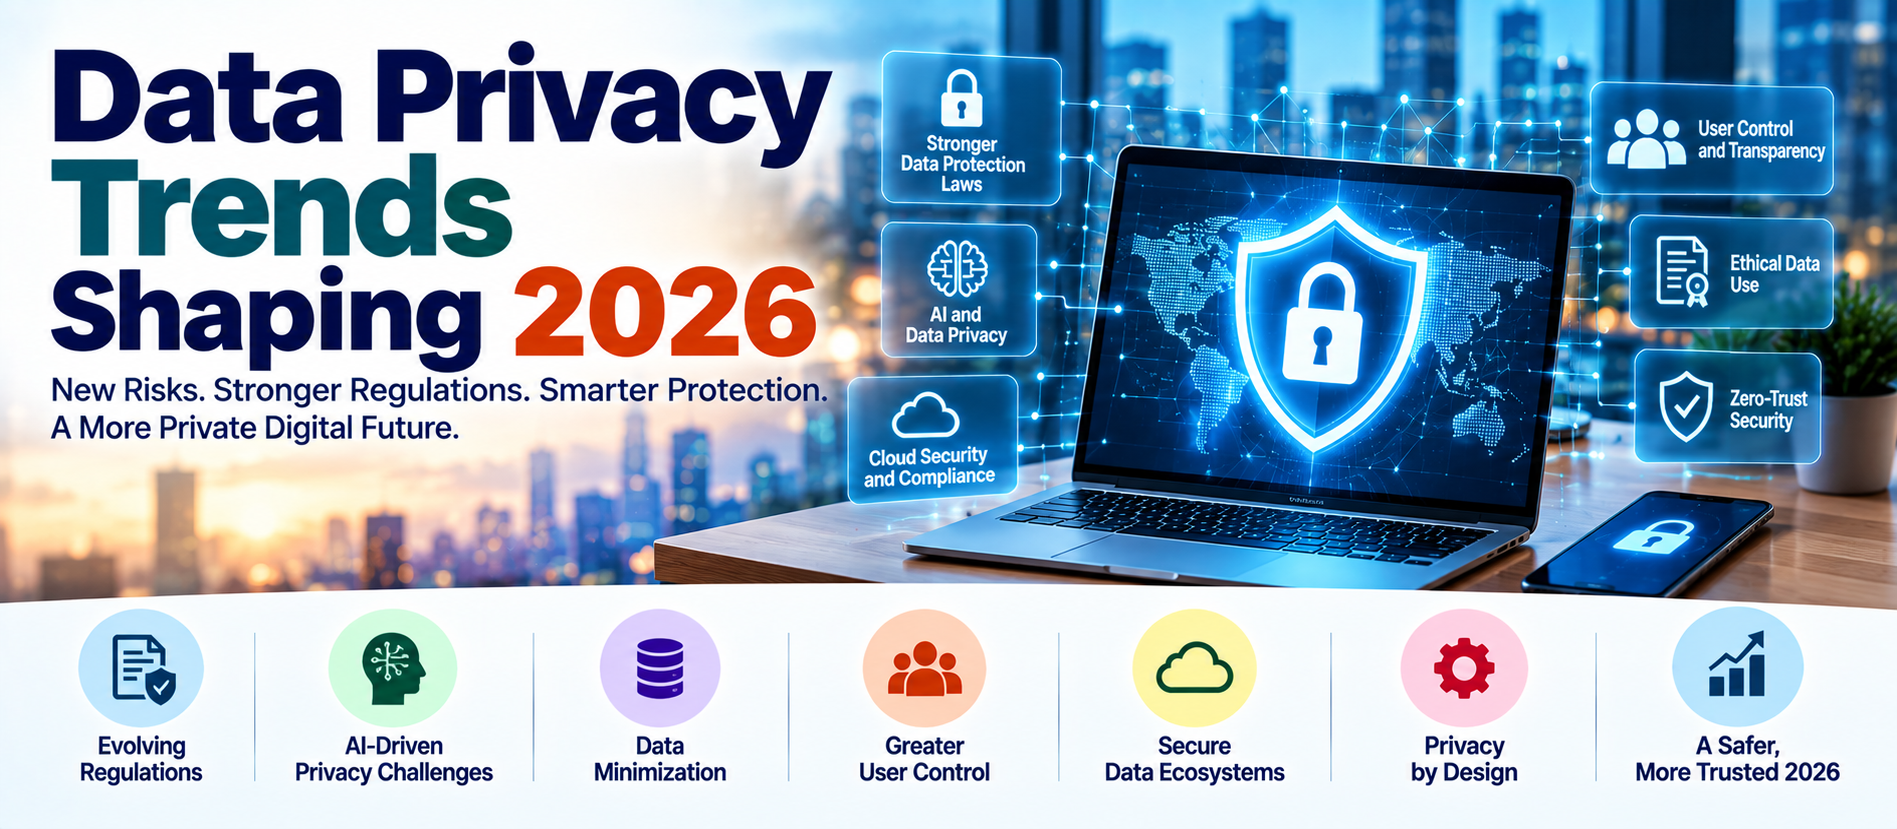
Different industries are subject to different regulations and frameworks. While requirements vary, most emphasize risk management, access control, encryption, monitoring, incident response, data protection, and continuous improvement.
Business Cyber Security Compliance Checklist
1. Governance and Risk Management
- Maintain documented security policies.
- Perform regular risk assessments.
- Assign security responsibilities.
- Review policies annually.
2. Identity and Access Management
- Enable Multi-Factor Authentication (MFA).
- Use Role-Based Access Control (RBAC).
- Apply least-privilege principles.
- Review privileged accounts regularly.
3. Data Protection
- Classify sensitive information.
- Encrypt data at rest and in transit.
- Implement Data Loss Prevention (DLP).
- Secure backup copies.
4. Endpoint and Network Security
- Deploy EDR/XDR solutions.
- Use firewalls and IDS/IPS.
- Segment critical networks.
- Patch operating systems and applications promptly.
5. Cloud Security
- Review cloud configurations regularly.
- Secure identities and service accounts.
- Enable logging and monitoring.
- Protect APIs and cloud storage.
6. Security Awareness Training
- Conduct phishing simulations.
- Train employees on password hygiene.
- Teach secure data handling practices.
- Provide annual compliance training.
7. Incident Response
- Maintain an incident response plan.
- Define escalation procedures.
- Test disaster recovery plans.
- Document lessons learned after incidents.
Continuous Monitoring
Use SIEM, continuous vulnerability assessments, penetration testing, log analysis, and AI-assisted monitoring to identify threats quickly and demonstrate ongoing compliance.
AI and Compliance
Artificial Intelligence can automate log analysis, classify sensitive information, detect anomalous behavior, prioritize alerts, and support audit readiness while improving operational efficiency.
Common Compliance Mistakes
- Weak password policies.
- Ignoring third-party vendor risk.
- Untested backups.
- Incomplete asset inventories.
- Failure to document security processes.
- Delayed software updates.
SEO, AEO & GEO Best Practices
Publish authoritative, structured content with semantic keywords, concise answers, practical checklists, and FAQ sections to improve visibility across traditional search engines and AI-powered answer platforms.
AEO & GEO Optimized FAQs
What is cyber security compliance?
Cyber security compliance means following applicable security requirements, regulations, and best practices to protect information and reduce organizational risk.
Why is MFA important for compliance?
MFA reduces unauthorized access and is recommended or required by many security frameworks.
How often should businesses perform security assessments?
Organizations should conduct regular risk assessments, vulnerability scans, penetration tests, and policy reviews based on business risk and regulatory obligations.
How does AI support compliance?
AI improves monitoring, threat detection, log analysis, reporting, and security operations while helping organizations identify compliance gaps.
Conclusion
Cyber security compliance is an ongoing process that combines governance, technology, employee awareness, continuous monitoring, and regular improvement. Businesses that implement a comprehensive compliance checklist can strengthen security, reduce cyber risk, support regulatory obligations, and build long-term customer trust in 2026 and beyond.
For more expert insights on Cyber Security, Cloud Security, SEO, AEO, GEO, AI Search Optimization, and Digital Transformation, visit Digiifrog at www.digiifrog.com.
Ready to Grow?
Talk to us about a strategy tailored to your brand — we will help you stand out in search, AI discovery and social.
Comments (0)
Log in to leave a comment.